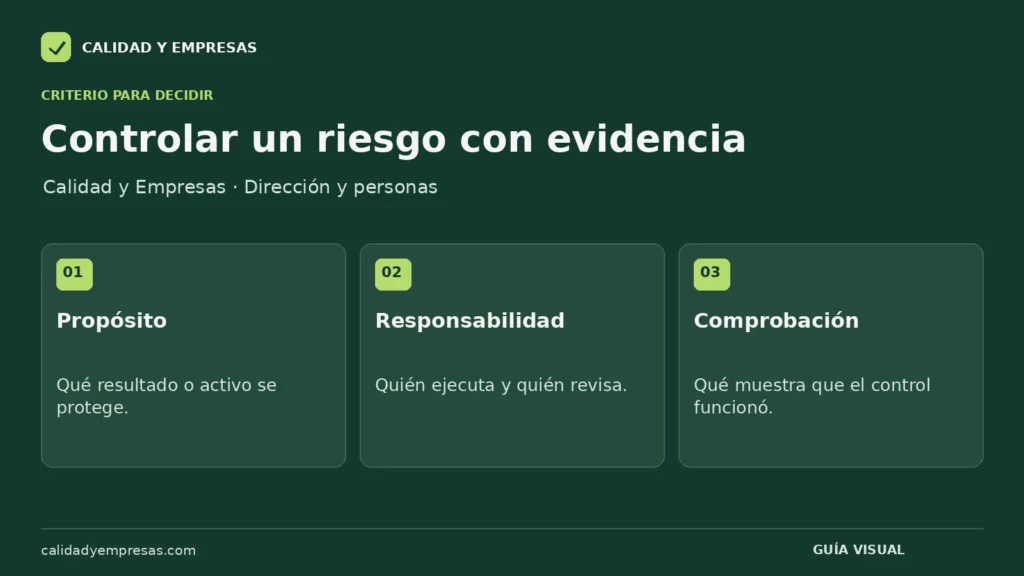
Empieza por el riesgo que quieres controlar
El dueño puede firmar todas las compras y aun así no detectar un pago duplicado, un cambio indebido de datos bancarios o existencias registradas que no están disponibles. La cantidad de autorizaciones no demuestra la calidad del control. Necesitas identificar qué puede fallar, dónde y qué evidencia permitiría prevenirlo o detectarlo.
COSO presenta su marco de control interno como una referencia para mejorar confianza en datos e información y apoyar objetivos organizativos. [1] La aplicación práctica en una pyme exige proporcionalidad: responsabilidades claras, actividades pertinentes y revisión de su funcionamiento. Esta guía no constituye una auditoría contable ni una evaluación de conformidad con el marco.
Selecciona procesos relevantes por el valor comprometido, frecuencia, exposición o consecuencias de un error. Compras, pagos e inventario son un punto de partida habitual, pero cada empresa debe revisar también sus riesgos específicos y obligaciones con las personas competentes.
Describe el control como una actividad verificable
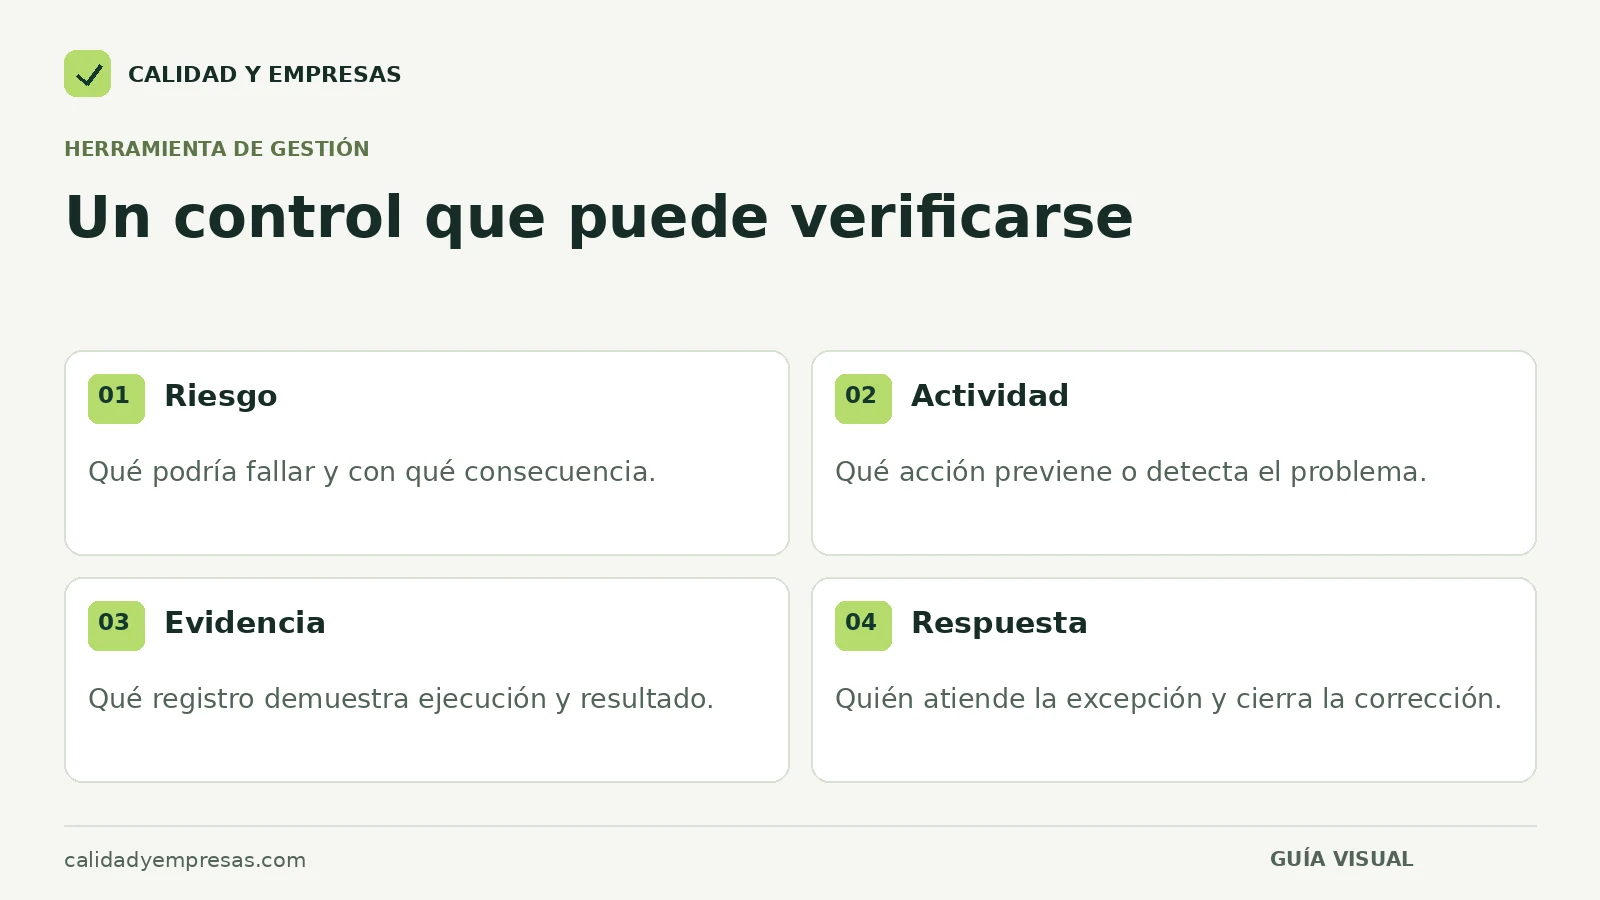
Para cada riesgo, escribe qué se hace, quién lo hace, cuándo, con qué información y qué evidencia queda. Añade quién recibe una excepción y cómo se comprueba su resolución. «Revisar pagos» es insuficiente si no explica qué se compara ni qué diferencia debe detener una operación.
Distingue prevención y detección. Validar un cambio de cuenta antes de pagar busca prevenir un desembolso incorrecto. Conciliar movimientos después ayuda a detectar diferencias. Ambos tipos pueden ser necesarios, pero detectar tarde no compensa siempre la ausencia de una prevención adecuada.
Un control también puede fallar por datos incompletos, permisos excesivos o falta de tiempo. Revisa sus condiciones de ejecución. No atribuyas eficacia a una actividad solo porque aparece en un procedimiento o porque alguien firmó un formato.
Matriz de compras, pagos e inventario
La siguiente matriz es ilustrativa para una pyme y debe adaptarse al sistema, al riesgo y a las obligaciones aplicables. Los nombres representan funciones; no exige crear un puesto independiente para cada fila.
| Riesgo | Control propuesto | Responsable y revisión | Evidencia y excepción |
|---|---|---|---|
| Compra no autorizada o fuera de necesidad. | Comparar solicitud, justificación y límites de aprobación antes de comprometer. | Compras prepara; responsable autorizado decide. | Solicitud y autorización; diferencias se aclaran antes de ordenar. |
| Pagar bienes no recibidos o cantidades incorrectas. | Contrastar orden, recepción y documento de cobro según el proceso. | Administración compara; recepción confirma entrega. | Documentos vinculados y diferencias registradas para resolver. |
| Pago duplicado. | Verificar identificador, proveedor, importe y estado de pagos previos. | Preparador revisa; aprobador examina alertas relevantes. | Registro de búsqueda y bloqueo de duplicidades detectadas. |
| Cambio indebido de cuenta del proveedor. | Validar por un canal independiente previamente conocido y limitar permisos de modificación. | Función autorizada modifica; otra persona revisa cuando sea posible. | Confirmación trazable y registro de cambios; no usar solo el mensaje que solicita el cambio. |
| Diferencias entre inventario físico y registro. | Contar referencias seleccionadas, investigar diferencias y autorizar ajustes. | Equipo de conteo; revisión distinta de quien registra cuando sea posible. | Conteo, conciliación y motivo del ajuste aprobado. |
La matriz no cubre todas las formas de error o fraude. Un control bien diseñado puede ser evadido o ejecutarse incorrectamente. Por eso necesita seguimiento, revisión de accesos y una respuesta cuando aparezcan señales que no encajan con la operación habitual.
Separa funciones críticas y compensa límites de tamaño
Revisa si una misma persona puede crear un proveedor, modificar su cuenta, preparar el pago y aprobarlo sin una revisión independiente. Esa combinación concentra capacidad para cometer u ocultar errores. La separación debe considerar permisos reales en sistemas y banca, no solo títulos de puestos.
Una pyme puede no tener personal para separar todas las actividades. En ese caso, identifica revisiones compensatorias por alguien con información y autoridad suficientes. Por ejemplo, el dueño podría revisar un reporte de cambios de proveedores y pagos excepcionales con documentación independiente, en lugar de aprobar mecánicamente cada operación rutinaria.
La revisión compensatoria necesita frecuencia y evidencia acordes al riesgo. No es equivalente revisar una operación antes de que el dinero salga que encontrarla un mes después. El responsable financiero o un especialista debe evaluar qué combinación es adecuada al contexto.
No uses cuentas compartidas cuando impidan atribuir acciones o gestionar permisos de forma adecuada. Revisa accesos al cambiar funciones o finalizar relaciones laborales, siguiendo los procedimientos y controles tecnológicos correspondientes. La responsabilidad requiere saber quién puede actuar y bajo qué condiciones.
Caso: una factura repetida que parecía una compra nueva
En una empresa ficticia, administración recibe una factura reenviada con un asunto diferente. El documento tiene el mismo proveedor, número e importe que otro ya pagado. El preparador detecta la coincidencia en el registro y detiene la propuesta de pago para confirmar el estado.
El control funciona porque utiliza un identificador y un registro actualizado, no porque la persona recuerde todas las facturas. La revisión documenta que se trataba de un reenvío y vincula el caso al pago anterior. Después comprueba si otros documentos llegan por canales duplicados y cómo se mantiene su estado.
Si la empresa se limitara a contar firmas, podría considerar la operación controlada aunque el aprobador nunca comparara el documento con pagos previos. El caso muestra por qué la actividad, la información y la evidencia importan más que el formato aislado.
Define cómo se atienden las excepciones
Una diferencia detectada debe tener responsable y tratamiento. Puede requerir corregir un registro, confirmar una recepción, solicitar información o suspender una operación. Evita que el equipo se limite a marcar una alerta y continúe sin una decisión documentada.
Establece qué puede resolver el ejecutor y qué debe escalar. Un ajuste menor dentro de reglas puede seguir un camino distinto de una señal de posible fraude. Para situaciones sensibles, conserva evidencia y utiliza el apoyo competente; no improvises acusaciones ni investigaciones informales que puedan afectar personas o información.
Registra la causa y revisa repetición. Si muchas facturas carecen de recepción documentada, el problema puede estar en el proceso anterior al pago. Agregar una firma final no corrige necesariamente esa falta de información.
Comprueba diseño y funcionamiento con casos reales
Primero pregunta si el control podría detectar el riesgo descrito. Después observa si se ejecuta realmente y si la evidencia permite reconstruirlo. Un procedimiento puede estar bien redactado y no aplicarse durante picos de trabajo o ausencias del responsable.
Selecciona operaciones según riesgo y propósito de la revisión, con ayuda especializada cuando corresponda. No presentes una pequeña muestra como prueba absoluta de ausencia de errores. Documenta qué se revisó, qué se encontró y qué limitaciones tiene la conclusión.
La identificación de riesgos operativos ayuda a actualizar controles cuando cambian proveedores, sistemas o volumen. La rendición de cuentas permite asignar seguimiento sin concentrarlo todo en el dueño.
Integra los controles en el trabajo y revisa su costo
Un control que todos eluden por duplicidad o falta de acceso necesita revisión. Pregunta qué riesgo protege y si existe una forma más clara y efectiva de hacerlo. Simplificar no significa retirar evidencia necesaria; significa evitar actividades que consumen tiempo sin aportar protección suficiente.
Asigna un responsable del proceso y otro de revisar su funcionamiento según la estructura de la empresa. Mantén instrucciones vigentes y preparación de suplentes. La comunicación interna ayuda a que cambios de reglas y permisos lleguen a quienes deben aplicarlos.
Tu siguiente paso
Usa estos puntos para revisar el tema con tu equipo.
Preguntas frecuentes
¿Control interno y auditoría son lo mismo?
No. El control interno forma parte de cómo la organización opera y gestiona riesgos. Una auditoría puede evaluar aspectos de ese sistema mediante un alcance y método específicos. Tener controles descritos no equivale a haber recibido una opinión de auditoría.