Qué organiza ISO/IEC 27001
ISO/IEC 27001 establece requisitos para un sistema de gestión de seguridad de la información. La presentación oficial relaciona su aplicación con el tratamiento de riesgos y con personas, procesos y tecnología. El catálogo mantiene la edición de 2022 y una enmienda de 2024 sobre acción climática. [1, 2]
Para un director, la pregunta es qué información necesita proteger la empresa y qué decisiones hacen posible esa protección. Comprar una herramienta puede resolver una parte, pero no define quién autoriza accesos, cómo se revisan cambios o qué ocurre cuando falla un proveedor.
La guía desarrolla un ejemplo de gestión. No sustituye una evaluación de seguridad ni prescribe una arquitectura técnica. La selección y configuración de controles debe realizarse con competencia y atender obligaciones legales, contractuales y operativas del caso.
Empieza por información y usos del negocio
Identifica información que permite prestar servicios, cobrar, producir o cumplir compromisos. Puede incluir diseños, contratos, expedientes de clientes, registros de empleados y conocimiento operativo. No reduzcas el inventario a servidores o programas: importa qué se hace con la información y quién depende de ella.
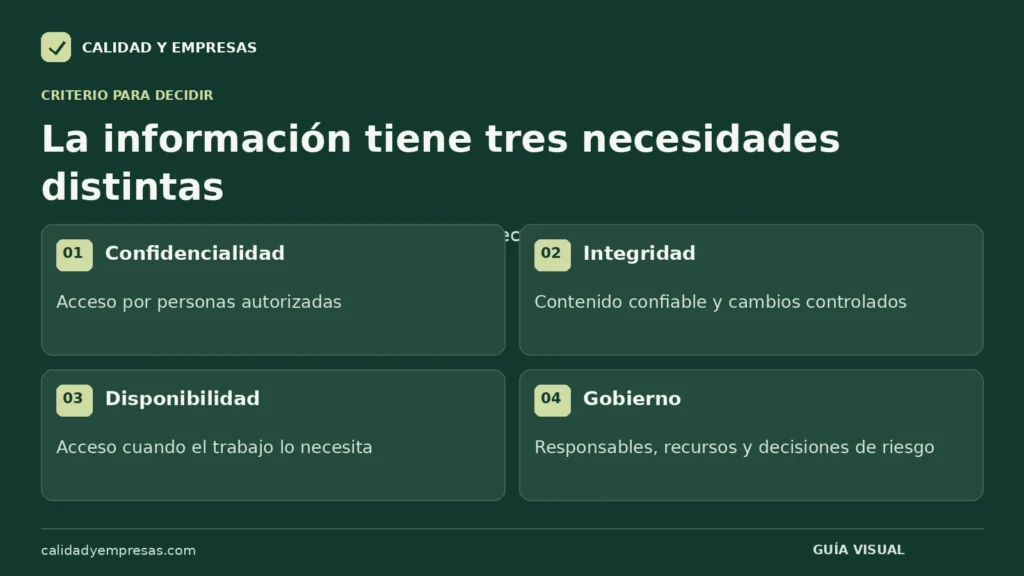
Confidencialidad, integridad y disponibilidad describen necesidades diferentes. [1] Un archivo puede estar disponible y haber sido modificado incorrectamente. También puede conservarse intacto y ser accesible a personas que no deberían verlo.
Define quién conoce el uso y las consecuencias de cada conjunto relevante. El área técnica puede administrar herramientas, pero necesita criterios del negocio para determinar prioridades. La dirección debe facilitar esa colaboración y resolver desacuerdos sobre recursos y exposición.
Delimita el sistema sin ocultar dependencias
El alcance debe describir actividades y límites de forma coherente. Revisa sitios, personas, servicios externos e interfaces que sostienen los procesos incluidos. Una actividad puede depender de un tercero aunque sus equipos no pertenezcan a la empresa.
Evita un alcance comercialmente amplio con una operación evaluada muy pequeña. Si se comunica certificación, la afirmación debe corresponder a la entidad, actividades y condiciones realmente cubiertas. Los clientes necesitan entender qué servicio está incluido.
Documenta las interfaces que quedan fuera de la responsabilidad directa. Eso no significa ignorarlas: pueden necesitar acuerdos, controles y seguimiento. La delimitación sirve para comprender responsabilidades, no para eliminar del análisis una dependencia incómoda.
Caso ficticio: expedientes compartidos con colaboradores
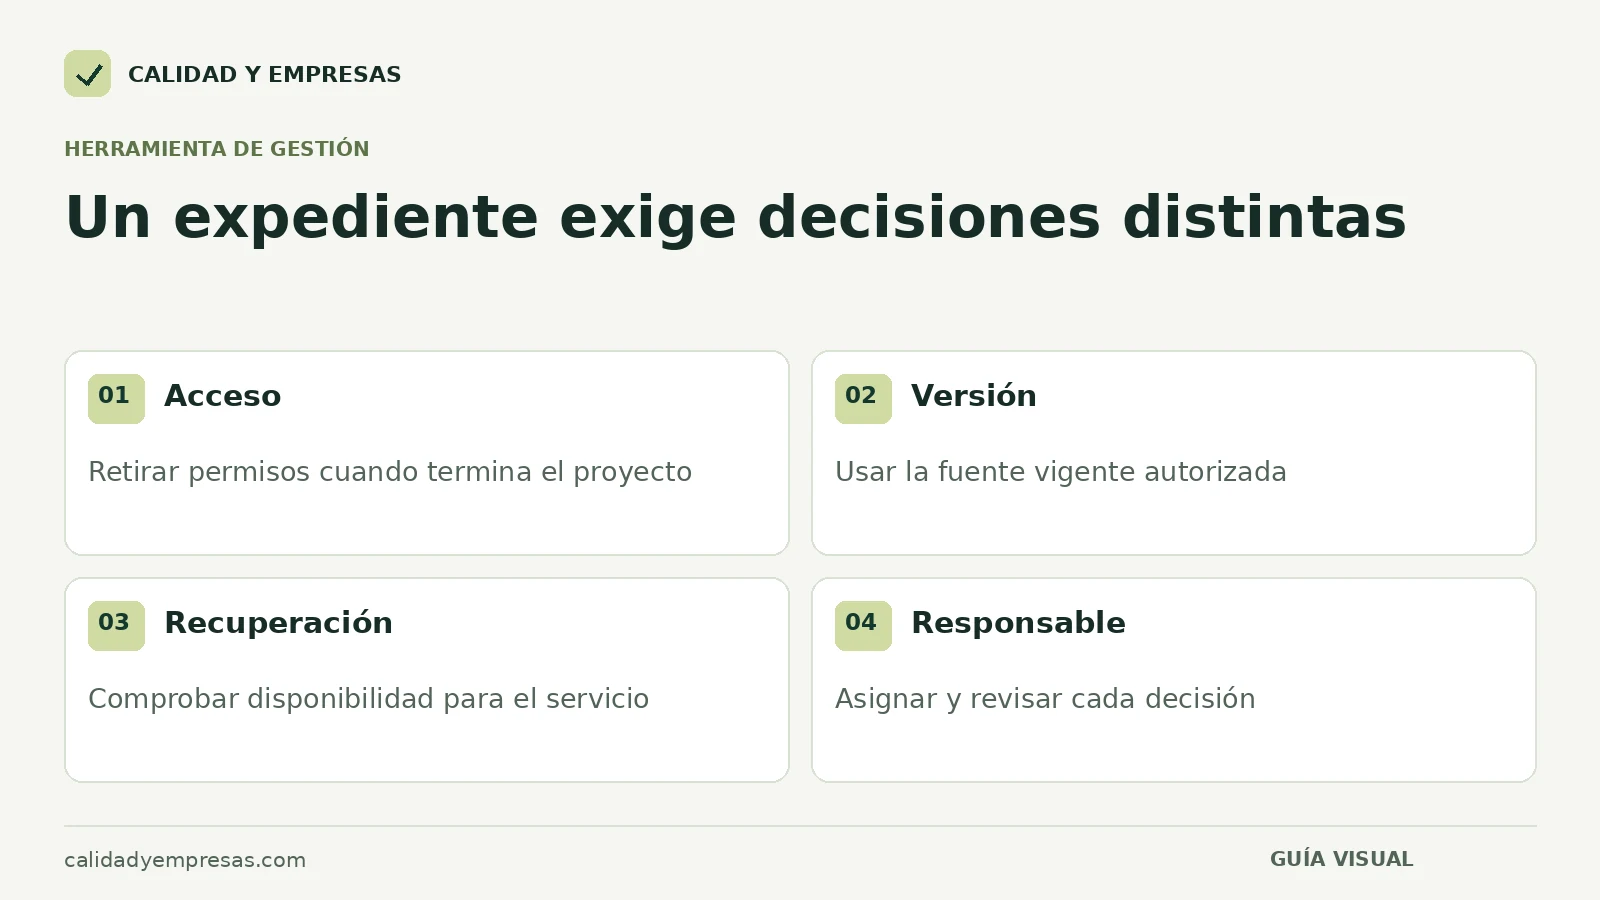
Una empresa ficticia presta servicios técnicos y conserva expedientes de clientes en una plataforma compartida. Colaboradores externos acceden temporalmente a algunos proyectos. Al finalizar un trabajo, nadie verifica de forma consistente si los accesos siguen siendo necesarios.
En otro proyecto, una versión antigua de un documento se utiliza para preparar una entrega. Además, el responsable desconoce cuánto tardaría en recuperar expedientes si la plataforma dejara de estar disponible. Los tres asuntos afectan necesidades diferentes.
| Necesidad | Situación del caso | Decisión de gestión |
|---|---|---|
| Confidencialidad | Accesos que permanecen después del proyecto. | Definir autorización, revisión y retirada con responsables. |
| Integridad | Uso de una versión no vigente. | Establecer fuente válida y control de cambios. |
| Disponibilidad | Recuperación de expedientes no comprobada. | Evaluar necesidad y verificar alternativas con el equipo técnico. |
La tabla no determina qué configuración técnica es suficiente. Ordena decisiones para que los especialistas diseñen y comprueben controles adecuados al servicio, sensibilidad de la información y obligaciones pertinentes.
Relaciona controles con riesgos y requisitos
Antes de adquirir una solución, escribe qué situación pretende tratar y qué resultado debe producir. Si el problema es que nadie comunica el fin de un proyecto, una herramienta de acceso puede necesitar un proceso de altas, cambios y bajas para funcionar correctamente.
La selección de controles requiere analizar riesgos, obligaciones y contexto, además de las referencias aplicables de la norma. No conviene copiar indiscriminadamente un catálogo ni interpretar una lista de controles como garantía de seguridad.
La matriz de riesgos puede ayudar a priorizar conversaciones, pero la evaluación especializada debe considerar amenazas, vulnerabilidades y consecuencias pertinentes. Registra la justificación de decisiones y quién puede aceptar la exposición restante.
Comprueba qué responsabilidades conserva la empresa
Contratar un servicio en la nube o soporte externo no transfiere automáticamente toda la responsabilidad. Revisa qué hace el proveedor y qué sigue correspondiendo a la empresa: usuarios, permisos, configuración, información cargada o recuperación, según el servicio.
Los contratos y la documentación técnica deben permitir entender condiciones, límites y mecanismos de respuesta. Si un proveedor declara una certificación, verifica alcance y estado. No supongas que cubre cualquier servicio contratado o cada configuración elegida por el cliente.
En el caso ficticio, la empresa debe conocer cómo se solicitan y retiran accesos, cómo se recupera información y qué asistencia existe ante un incidente. Las respuestas deben ser comprobables y coherentes con sus necesidades.
Pide evidencia de funcionamiento, no solo políticas
Una política describe una intención o regla. Para evaluar aplicación, observa casos: incorporación de un colaborador, cambio de función, cierre de proyecto o recuperación autorizada de un expediente. El método de comprobación debe proteger datos y operación.
En el ejemplo, puede revisarse si las personas autorizadas conservan solo accesos pertinentes y si el cierre del proyecto desencadena la revisión prevista. No es necesario exponer contenido sensible en un informe directivo; basta evidencia suficiente y protegida.
Una prueba técnica debe planificarse por personas competentes y con autorización. Distingue lo que se comprobó de lo que se supone. La existencia de un respaldo no demuestra por sí sola tiempo de recuperación, integridad o disponibilidad para el proceso.
Prepara decisiones ante incidentes
Define quién recibe señales, quién coordina respuesta y quién puede tomar decisiones que afectan servicios o comunicación. Los especialistas deben establecer procedimientos adecuados y la empresa debe conocer obligaciones de notificación que correspondan.
No improvises compromisos públicos antes de verificar alcance y hechos. Conserva evidencia y coordina responsables técnicos, operativos y jurídicos cuando sea necesario. La preparación permite actuar con más claridad, aunque no elimina toda incertidumbre.
La continuidad del negocio se relaciona con recuperación de servicios y dependencias. La coordinación es útil, pero no convierte ambos sistemas en el mismo objeto: hay riesgos de confidencialidad e integridad aunque la operación continúe disponible.
Qué debe revisar periódicamente el director
Revisa riesgos relevantes, decisiones pendientes, desempeño de controles y cambios del negocio. Incluye nuevos servicios, proveedores y formas de trabajo. Una decisión aceptada bajo condiciones anteriores puede necesitar reevaluación.
NIST ofrece una guía de inicio del marco de ciberseguridad para pequeñas empresas como recurso complementario de gestión. [3] No equivale a certificación ISO/IEC 27001 ni sustituye sus requisitos.
Un sistema integrado puede compartir documentos y seguimiento, conservando competencia y criterios de seguridad. La dirección debe exigir mensajes precisos: una certificación aporta evaluación del sistema dentro de su alcance, sin garantizar ausencia de incidentes ni cumplimiento automático de todas las obligaciones.
Tu siguiente paso
Usa estos puntos para revisar el tema con tu equipo.
Preguntas frecuentes
¿ISO 27001 se limita al departamento de informática?
No. La seguridad de la información involucra decisiones sobre personas, procesos, proveedores y soportes físicos o digitales. El área técnica es una parte del sistema.
¿La certificación demuestra cumplimiento de toda normativa de privacidad?
No puede inferirse automáticamente. Las obligaciones de privacidad y otras normas deben identificarse y evaluarse según jurisdicción, actividad y tratamiento de información.